Integro sistemi, proteggo relazioni digitali
Accompagno aziende italiane nella trasformazione digitale, collegando API, sicurezza e
obiettivi di business in un unico disegno coerente, così ogni integrazione diventa una
scelta consapevole e difendibile.
Chiarezza tecnica
Trasformo obiettivi di business in architetture API e controlli di sicurezza concreti, documentati e comprensibili anche fuori dall’IT.
Percorso guidato
Definisco un percorso graduale che riduce attriti tra team, limita interruzioni operative e consolida nuove pratiche di sicurezza.
Autonomia interna
Lascio in azienda metodi, schemi e criteri decisionali, così il team può proseguire in autonomia su nuove integrazioni.
Trasformazione digitale guidata da domande chiare
Ho visto troppi progetti di trasformazione digitale iniziare da una piattaforma e non da una domanda chiara. Per questo, quando entro in azienda, parto sempre da una mappa semplice: dove nascono i dati, chi li usa, quali decisioni dipendono da loro. Da lì costruisco il disegno delle API, dei connettori e dei controlli di sicurezza, così ogni scelta tecnica ha una motivazione leggibile anche da chi guida il business e deve rendere conto a clienti e stakeholder.
Allineare sicurezza, business e sviluppo
Nel mio lavoro ho imparato che l’integrazione più complessa non è tra sistemi, è tra aspettative. IT, compliance, direzione commerciale, ciascuno vede un pezzo diverso del rischio. Il mio ruolo è tradurre queste prospettive in requisiti condivisi, trasformarli in architetture API coerenti e in politiche di accesso gestibili. Così la sicurezza smette di essere percepita come un freno e diventa un modo ordinato di far convivere velocità di sviluppo e responsabilità.
Dalle integrazioni complesse alla trasformazione guidata
Ho iniziato occupandomi di integrazione tra sistemi che non erano mai stati pensati per parlare tra loro, con protocolli diversi, dati incompleti e responsabilità distribuite. In quelle esperienze ho imparato che la vera trasformazione digitale non nasce da una piattaforma, nasce dalla capacità di costruire ponti affidabili tra applicazioni, team e processi. Oggi porto quella lezione in ogni progetto API e di sicurezza: prima disegno le relazioni, poi scelgo gli strumenti, infine accompagno l’azienda nel cambiamento operativo quotidiano.
Un metodo strutturato per API e sicurezza
Col tempo ho visto crescere la pressione su compliance, privacy e continuità operativa, soprattutto per le realtà che aprono servizi digitali a partner e clienti. Per rispondere a queste esigenze ho strutturato un percorso che unisce analisi dei flussi dati, revisione delle identità, disegno di API sicure e definizione di controlli misurabili. Questo percorso, che chiamo metodo Linea Sicura, aiuta a trasformare requisiti astratti in decisioni concrete su log, ruoli, autorizzazioni e integrazioni, con un linguaggio comprensibile a direzione e team tecnici.
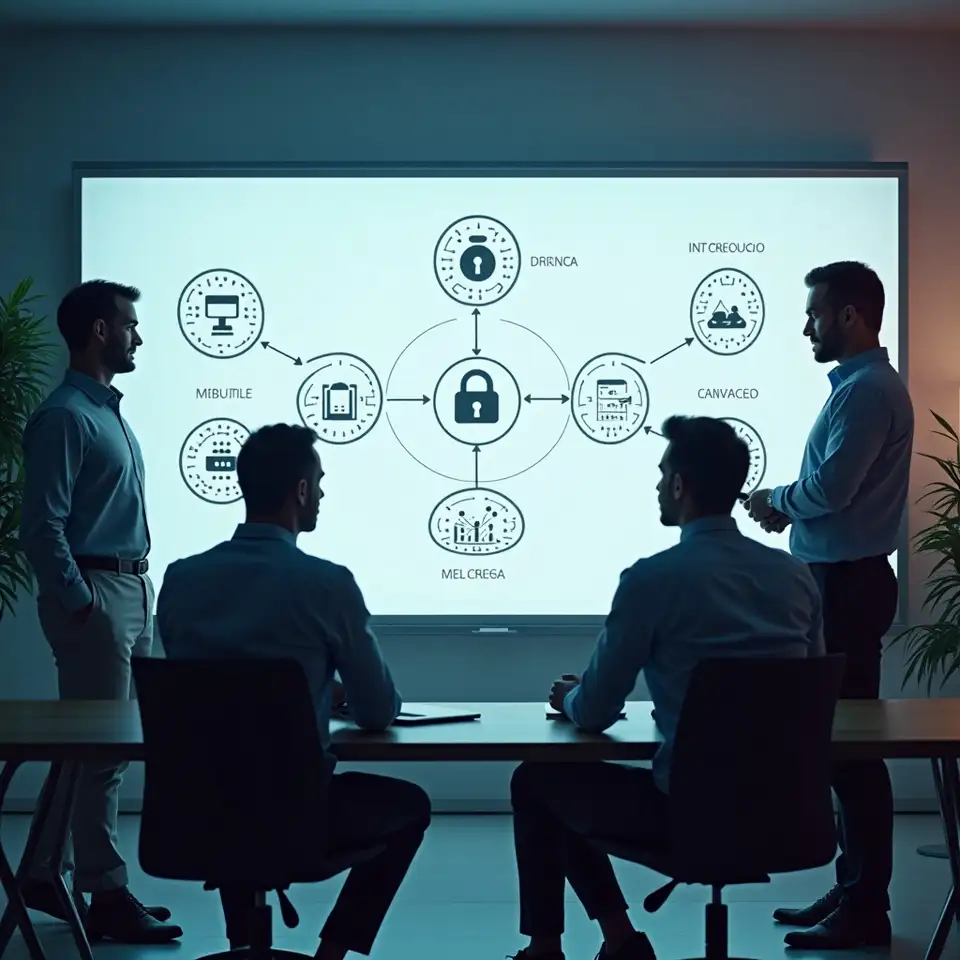
Equilibrio tra sperimentazione e controllo
Nel tempo ho capito che ogni progetto riuscito di integrazione e sicurezza nasce da un equilibrio delicato tra velocità e prudenza. Per questo, quando accompagno un’azienda, alterno momenti di esplorazione rapida, in cui verifichiamo ipotesi con prototipi controllati, a fasi di consolidamento, in cui fissiamo regole, responsabilità e controlli. Questo ritmo permette di sperimentare senza perdere il presidio sui rischi, e di trasformare i risultati tecnici in nuove abitudini organizzative.
Quadro di governance adattabile alle esigenze aziendali
Quando accompagno un’azienda in un programma di trasformazione digitale, non porto mai un modello rigido, porto invece un quadro di riferimento che posso adattare al contesto, al settore, alle persone coinvolte. Questo approccio modulare permette di governare integrazioni API, identità e autorizzazioni con lo stesso linguaggio, così business e IT leggono gli stessi segnali di rischio e possono decidere in modo coordinato.
Metodologie riutilizzabili per il team interno
Nei progetti di integrazione e sicurezza che seguo, dedico sempre tempo a trasferire metodo, non solo soluzioni tecniche. Documentazione chiara, decisioni tracciate, pattern riutilizzabili e checklist operative diventano patrimonio interno del cliente, così il team può proseguire in autonomia, estendere le integrazioni esistenti e gestire nuovi partner digitali riducendo attriti, errori ripetuti e dipendenza esterna.
Soluzioni leggibili e sostenibili nel tempo
Ogni volta che integro una nuova piattaforma o riprogetto un’architettura di sicurezza, mi chiedo come questa scelta potrà essere spiegata tra qualche anno a un nuovo CIO o a un revisore esterno. Questo filtro mi spinge a preferire soluzioni trasparenti, standard aperti, logiche comprensibili. In questo modo l’azienda conserva la piena leggibilità del proprio ecosistema digitale, mantiene la possibilità di cambiare direzione e può dimostrare con serenità come vengono trattati dati e accessi.
Le persone dietro ai progetti che accompagno
Marco Rossi, architetto di integrazione API
Fondatore e lead consultant
Guido progetti di trasformazione digitale in cui API, integrazione dati e sicurezza devono convivere senza creare barriere interne. Mi concentro su architetture comprensibili, regole chiare e percorsi di adozione graduali, così i team possono gestire il cambiamento con meno frizioni.
Laura Bianchi, responsabile operations digitali
Operations director
Mi occupo di trasformare le esigenze operative in processi strutturati, con particolare attenzione alla qualità dei dati e alla continuità del servizio. Lavoro a stretto contatto con operation e IT per definire flussi chiari, metriche verificabili e responsabilità ben distribuite.
Davide Conti, architetto sicurezza digitale
Security architect
Progetto e revisiono architetture di sicurezza per ambienti integrati, con focus su identità, autorizzazioni e monitoraggio. Aiuto le aziende a definire politiche di accesso coerenti, a scegliere controlli proporzionati e a mantenere visibilità su ciò che accade nei sistemi connessi.
Giulia Ferri, specialista progettazione API
API architect
Lavoro sulla progettazione delle API e sulla qualità degli schemi, affinché siano leggibili, stabili e facili da integrare. Collaboro con i team di sviluppo per definire contratti chiari, politiche di versione e linee guida che riducano ambiguità e rework.
Andrea Romano, analista processi digitali
Business analyst
Analizzo i processi aziendali per individuare dove l’integrazione può ridurre passaggi manuali e rischi di errore. Aiuto le funzioni di business a descrivere requisiti in modo strutturato, così possono dialogare con i team tecnici usando riferimenti comuni e verificabili.
Sara Leone, facilitatrice del cambiamento
Change management lead
Mi concentro sulla dimensione umana dei progetti di integrazione, curando comunicazione, formazione mirata e supporto ai team coinvolti. Il mio obiettivo è ridurre resistenze, chiarire aspettative e accompagnare le persone mentre cambiano strumenti e responsabilità.
Riconoscimenti e certificazioni
2021
Eccellenza in sicurezza cloud
Riconoscimento per l’approccio strutturato all’integrazione di sistemi legacy con piattaforme cloud, con particolare attenzione alla sicurezza degli accessi e alla tracciabilità dei flussi.
Cloud Italia
2020
Architetture API avanzate
Certificazione ottenuta per la capacità di progettare architetture API scalabili, con controlli di autenticazione e autorizzazione coerenti con le esigenze di business e di compliance.
API Alliance
2022
Progetto ecosistemi sicuri
Premio dedicato ai progetti che riescono a coniugare esperienza utente, integrazione dati e requisiti di sicurezza, creando ecosistemi digitali più semplici da governare.
Digital Trust
La mia filosofia su dati, API e sicurezza
- Credo che la sicurezza efficace nasca da abitudini quotidiane, non da allarmi eccezionali. Per questo insisto su log ben pensati, procedure di revisione periodica, responsabilità esplicite. Ogni controllo che inserisco deve essere sostenibile nel tempo, comprensibile da chi lo usa e integrato nei flussi di lavoro esistenti, altrimenti diventa solo rumore che tutti imparano a ignorare rapidamente.
- Quando lavoro su API e integrazioni, mi impegno a rendere visibili le scelte che prendiamo: perché questo pattern, perché questa politica di accesso, perché questo livello di esposizione. Questa trasparenza permette alla direzione di assumersi decisioni informate, ai team tecnici di capire il contesto e a chi verrà dopo di noi di aggiornare l’architettura senza doversi affidare a interpretazioni o ricostruzioni incerte.
Ridurre al necessario, proteggere con consapevolezza
Per me la protezione dei dati non è una casella da spuntare, è il modo in cui un’azienda dimostra rispetto verso clienti, partner e dipendenti. Quando progetto integrazioni e API, parto sempre da una mappa chiara di quali informazioni servono davvero, chi le può vedere e per quanto tempo. Ridurre il superfluo è il primo atto di sicurezza, perché meno dati circolano, meno superfici esposte dobbiamo controllare con fatica.
Confini chiari per relazioni digitali affidabili
Un ecosistema digitale sano vive di confini espliciti: chi entra, con quali credenziali, per fare cosa, in quale finestra temporale. In ogni progetto aiuto l’azienda a trasformare queste domande in regole semplici, documentate e verificabili. Questo rende più facile collaborare con nuovi partner, integrare servizi esterni e dimostrare in modo sereno come vengono gestiti accessi e autorizzazioni in ambienti complessi.
Sicurezza come pratica quotidiana sostenibile
Trasparenza nelle decisioni, responsabilità condivisa