Come strutturo le soluzioni per il tuo ecosistema digitale
Quando parlo di soluzioni non mi riferisco a prodotti, mi riferisco a modi
strutturati di affrontare problemi ricorrenti, API verso i clienti, integrazioni con
partner, unificazione dei sistemi interni e rafforzamento della sicurezza digitale.
Ogni soluzione usa gli stessi mattoni, mappa, regole, implementazione guidata e
revisione continua, ma li combina in modo diverso a seconda di chi deve usare cosa,
con quali rischi e in quali tempi.
Clienti
Disegno API pensate per app, portali e canali digitali rivolti ai clienti, collegandole in modo sicuro a sistemi interni, pagamenti e CRM, con controlli chiari su accessi e dati esposti.
Partner
Imposto perimetri API dedicati ai partner, con gateway, contratti espliciti e politiche di accesso misurabili, così le collaborazioni digitali non si basano su scambi manuali difficili da controllare.
Interno
Creo livelli di API interne che unificano l’accesso a dati chiave tra sedi e
funzioni, riducendo integrazioni ridondanti, semplificando la sicurezza e
facilitando audit e reportistica.
Sicurezza
Integro controlli di sicurezza lungo tutto il percorso, da identità e
autorizzazioni fino a log e monitoraggio, per rendere più leggibili rischi e
responsabilità legati alle integrazioni critiche.
Capacità che compongono le soluzioni che propongo
Ogni soluzione nasce dall’intreccio di capacità tecniche e scelte organizzative, per questo
non mi limito a suggerire strumenti, definisco anche come dovranno essere usati, da chi e
con quali responsabilità.
-
Gateway API come frontiera controllata
Progetto e configuro gateway API che diventano il punto di ingresso controllato verso servizi interni, definendo regole di instradamento, autenticazione, limitazione del traffico e gestione centralizzata degli errori. Questo permette di avere una vista unica sulle chiamate critiche, applicare policy coerenti e ridurre l’esposizione diretta dei sistemi più sensibili.
-
Integrazione con identità e accessi
Integro le soluzioni con i sistemi di gestione delle identità già presenti, o ne introduco di nuovi dove mancano, per collegare accessi umani e applicativi a ruoli e attributi ben definiti. In questo modo posso applicare principi Zero Trust in modo pragmatico, limitando privilegi superflui, tracciando utilizzi anomali e semplificando la revoca degli accessi quando cambiano ruoli o relazioni con partner esterni. -
Audit, logging e tracciabilità dei flussi
Imposto log mirati e meccanismi di audit che raccolgono ciò che serve davvero per leggere comportamenti sospetti, ricostruire eventi e rispondere a richieste di chiarimento da parte di direzione o funzioni di controllo. Evito accumuli di dati inutili, concentrandomi su segnali che possano trasformarsi in decisioni operative concrete. -
Monitoraggio continuo e revisione periodica
Definisco un set di metriche per osservare salute e uso delle API, come errori ricorrenti, tempi di risposta, pattern di accesso e dipendenze critiche. Costruisco insieme al team un ritmo di revisione periodica, così le informazioni raccolte non restano solo su dashboard, ma diventano base per decidere dove rafforzare controlli, semplificare integrazioni o pianificare evoluzioni architetturali. -
Gestione del ciclo di vita delle API
Aiuto a strutturare processi leggeri per la gestione del ciclo di vita delle API, dalla proposta alla dismissione. Questo include criteri per approvare nuove esposizioni, modelli per documentare decisioni e deroghe, e passi da seguire quando un’API deve essere modificata o ritirata, riducendo impatti inattesi sui consumatori interni o esterni. -
Segmentazione e protezione dell’ecosistema
Quando necessario, disegno soluzioni di segmentazione di rete e separazione degli ambienti che tengano conto di come le API attraversano confini tecnici e organizzativi. L’obiettivo è evitare percorsi laterali imprevisti tra sistemi, mantenendo però una complessità che il team interno sia in grado di gestire nel quotidiano.
Perché un approccio API
Perché scelgo soluzioni guidate dalle API, non integrazioni occasionali
Ho visto cosa succede quando le integrazioni crescono a strati, senza un disegno API
chiaro. Per questo propongo soluzioni basate su un modello coerente, più resiliente agli
imprevisti, scalabile e con rischi più leggibili per chi decide.
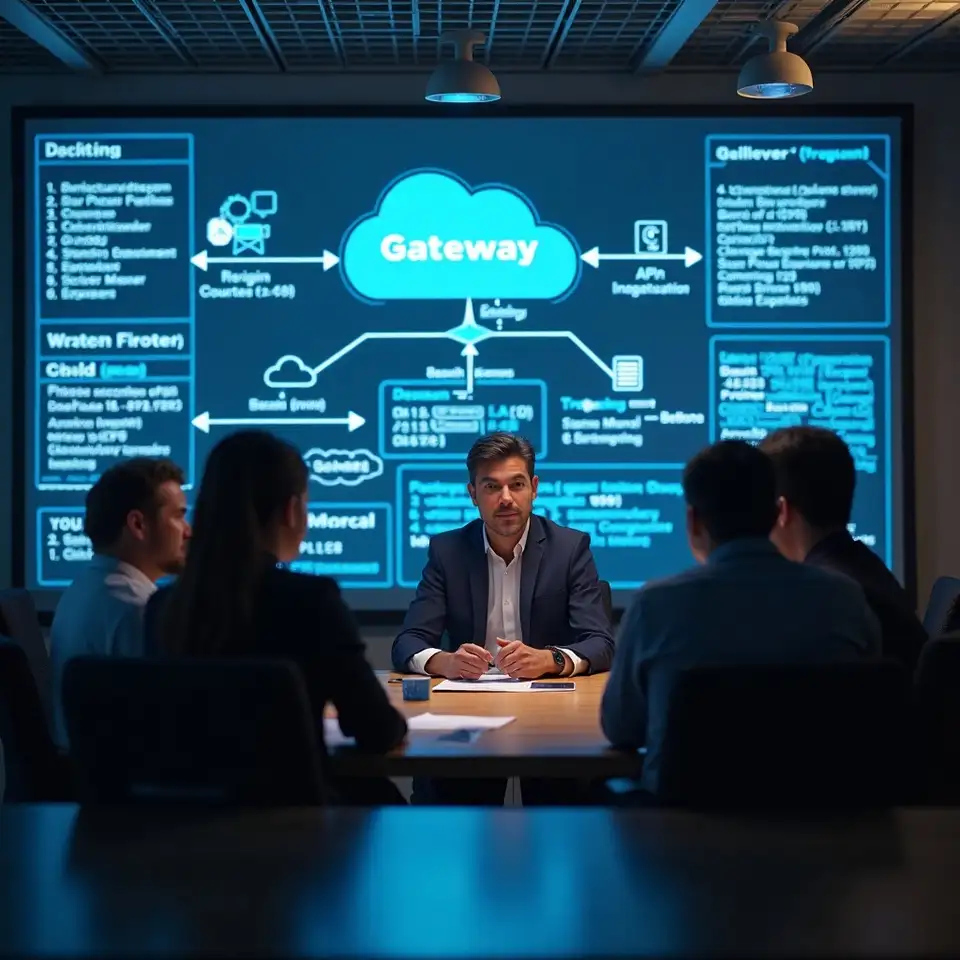
Resilienza costruita sull’architettura
Quando unisco sistemi tramite un’architettura API coerente, riduco dipendenze
fragili punto a punto. Questo rende più semplice isolare problemi, deviare il
traffico in caso di guasti e introdurre nuovi servizi senza spezzare ciò che già
funziona, mantenendo continuità operativa anche durante i cambiamenti.
Scalabilità senza riscritture continue
Un modello API pensato in anticipo permette di crescere senza rifare tutto da
capo. Definendo pattern, regole di versione e contratti chiari, le aziende
possono aggiungere canali digitali, partner o funzioni interne mantenendo
controllo su costi tecnici e complessità futura.
Rischi visibili e decisioni difendibili
Con API progettate e documentate è più semplice vedere dove passano davvero i
dati critici e quali accessi sono in gioco. Questo rende più chiara la
valutazione dei rischi, aiuta a evitare eccezioni non tracciate e consente di
spiegare a direzione e audit perché certe integrazioni richiedono controlli
specifici.
Governance più semplice da mantenere
Un quadro API condiviso offre a business, IT e sicurezza un linguaggio comune.
Le scelte non dipendono più solo da chi sviluppa o da chi approva controlli, ma
nascono da regole leggibili, che definiscono chi decide cosa, con quali criteri
e come documentare le eccezioni nel tempo.
Scenari tipici in cui applico le mie soluzioni
Le soluzioni che applico nascono da scenari ricorrenti: servizi digitali rivolti ai clienti,
integrazioni con partner e fornitori, unificazione dei sistemi interni sparsi tra sedi e
funzioni. In ognuno di questi casi il punto non è solo collegare applicazioni, è trasformare
chiamate, dati e controlli in un insieme coerente, comprensibile anche a chi deve rispondere
di rischi e risultati.
Servizi digitali rivolti ai clienti
Molte aziende vogliono offrire ai clienti un’esperienza continua tra portali, app e canali tradizionali, ma dietro le quinte trovano sistemi che non si parlano e dati duplicati. In questi contesti disegno un livello API dedicato ai canali esterni, che espone solo ciò che serve davvero, con controlli chiari su identità, autorizzazioni e log. Collegando questo strato a CRM, gestionali e sistemi di pagamento in modo governato, il servizio verso il cliente diventa più fluido, mentre l’azienda mantiene controllo su dove nascono i dati, chi li può usare e come vengono tracciate le azioni rilevanti.
Integrazioni con partner e fornitori
Quando un’azienda apre API a partner, fornitori o rete commerciale, ogni integrazione improvvisata diventa un potenziale punto debole. In questi casi progetto soluzioni basate su un perimetro API per i partner, con gateway, contratti espliciti e politiche di accesso misurabili. Definisco quali dati possono uscire, con quali limiti, come revocare un accesso e come leggere i log in caso di dubbi. Così la collaborazione digitale può crescere senza affidarsi a file scambiati manualmente o script difficili da controllare, riducendo sorprese quando cambiano contratti o attori coinvolti.
Unificazione dei sistemi interni
Nelle organizzazioni distribuite, spesso ogni sede o funzione ha costruito nel tempo le proprie integrazioni, creando un mosaico difficile da governare. In questi scenari disegno soluzioni che introducono uno strato di API interne, pensato per unificare accessi a dati chiave come anagrafiche, cataloghi, ordini o documenti. Questo livello permette di ridurre interfacce ridondanti, allineare le regole di sicurezza, semplificare reportistica e audit. Il risultato non è un’unica piattaforma calata dall’alto, ma una trama di servizi interni coerenti, che rende più facile cambiare applicazioni locali senza perdere visibilità sul quadro complessivo.
Domande frequenti sulle soluzioni proposte
Quali sono i tempi tipici di implementazione
Per i progetti più mirati, la fase iniziale di analisi e disegno richiede in genere alcune settimane, mentre l’implementazione dei primi casi pilota si sviluppa in cicli successivi concordati con il tuo team. Preferisco pianificare tappe brevi e verificabili, piuttosto che un’unica stima complessiva difficile da controllare.
Il metodo è compatibile con il nostro stack tecnico
Lavoro con stack tecnologici diversi, da ambienti on-premise a cloud pubblico, purché sia possibile introdurre un livello di API e controlli coerenti. In fase di avvio verifichiamo insieme compatibilità con strumenti esistenti, gateway, sistemi di identity e piattaforme applicative già in uso.
Come gestisci compliance e requisiti normativi
Imposto le soluzioni tenendo conto delle principali normative applicabili in Italia e in Europa, come quelle su protezione dei dati e sicurezza delle informazioni. Tuttavia, i contenuti non sostituiscono il parere di consulenti legali o di compliance, che è sempre opportuno coinvolgere per valutazioni specifiche. Past performance doesn't guarantee future results.
Quanto deve essere coinvolto il nostro team interno
Per me il coinvolgimento interno è essenziale. Fin dall’inizio lavoro con referenti IT, sicurezza, operation e, quando possibile, con chi guida i processi di business interessati. Questo permette di definire soluzioni che possano essere mantenute nel tempo dai tuoi team, riducendo dipendenza esterna e incomprensioni tra funzioni diverse.
Trasformiamo uno scenario concreto in un percorso gestibile
Se ti riconosci in uno di questi scenari, probabilmente hai già più integrazioni di quante
risultino dai documenti ufficiali. Possiamo iniziare con una conversazione mirata, in cui mi
racconti come funziona oggi il tuo ecosistema, quali pressioni arrivano da clienti, partner o
direzione e dove temi che si nascondano i rischi maggiori. Da lì posso proporti un primo tratto
di percorso, limitato ma concreto, per trasformare collegamenti sparsi in soluzioni API e di
sicurezza più leggibili e sostenibili nel tempo, senza promettere scorciatoie ma con obiettivi
chiari per ogni passo.